Массовый перебор паролей с помощью GPU традиционно воспринимают как универсальный способ взлома криптовалютных кошельков. В случае Tangem Wallet ситуация более сложная: аппаратная карта хранит закрытый ключ внутри защищённого элемента, а её PIN-код защищён ограничением попыток. Поэтому высокая вычислительная мощность видеокарты сама по себе не позволяет получить доступ к средствам.
Тем не менее GPU-ускорение может оказаться полезным злоумышленнику, если пароль или seed-фраза были выбраны слабо, хранились в незащищённом виде либоbecame доступны в результате заражения компьютера. Ниже рассматриваются реальные границы этой угрозы без инструкций по проведению атаки.
Что именно защищает Tangem Wallet
В отличие от программного кошелька, аппаратный кошелёк Tangem выполняет критичные криптографические операции внутри карты. Закрытый ключ обычно не покидает защищённый элемент устройства, а подписание транзакций требует физического подтверждения. Это существенно сокращает возможности атакующего, получившего удалённый доступ к компьютеру или смартфону.
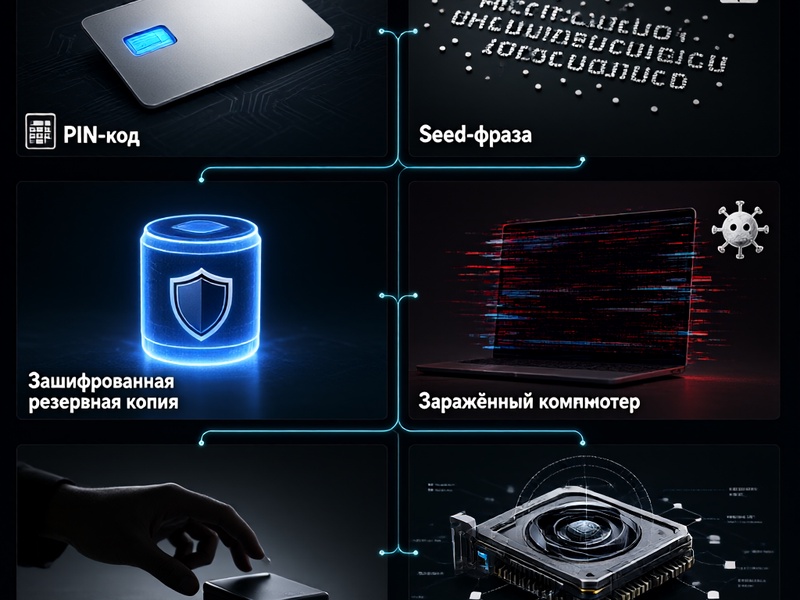
При этом у пользователя существует несколько различных секретов, и их нельзя объединять в единый «пароль Tangem»:
- PIN-код карты открывает доступ к операциям на самом устройстве. Он защищён локальными ограничениями, задержками и защитой от повторного ввода; в зависимости от настроек и модели карты возможно удаление данных после серии неудачных попыток.
- Seed-фраза является резервным представлением ключей. В распространённом 12-словном формате она обычно соответствует 128 битам энтропии, а в 24-словном — 256 битам.
- Дополнительная парольная фраза, если она используется, служит ещё одним независимым секретом.
- Пароль зашифрованной резервной копии может защищать файл или запись на внешнем носителе. Слабый пароль в этом сценарии действительно становится удобной целью для массового перебора.
Таким образом, GPU не «взламывает Tangem» напрямую. Он ускоряет только проверку большого количества кандидатов там, где существует отдельный проверочный механизм: пароль, PIN-код или производное от seed-фразы значение.
Почему GPU меняет скорость перебора
Графический процессор выполняет тысячи параллельных вычислений, что эффективно для задач с большим объёмом однотипной работы. Именно поэтому GPU используют для проверки словарей, анализа слабых паролей и криптографического майнинга.
Однако скорость перебора зависит не только от числа ядер и объёма видеопамяти. На результат влияют:
- размер пространства возможных вариантов;
- стойкость используемого алгоритма;
- наличие ограничений и блокировок;
- возможность быстро проверять каждый вариант;
- качество исходного секрета.
Если seed-фраза была сформирована криптографически случайным образом, пространство перебора остаётся astronomically большим. Даже несколько GPU не приближают полный перебор к практической осуществимости. Совершенно иная ситуация возникает, когда пользователь выбирает PIN-код в виде даты, короткого слова или последовательности, а затем использует его в среде без надлежащей блокировки.
Для 12-словной seed-фразы с полной энтропией вероятность случайного угадывания пренебрежимо мала. Реальный риск чаще связан не с вычислительным перебором, а с фишингом, кейлоггерами, вредоносными расширениями браузера, compromised-компьютерами и небрежным хранением резервной копии.
Реальные сценарии угроз
| Поверхность | Роль GPU | Основная опасность |
|---|---|---|
| PIN-код карты | Незначительна при наличии защиты от повторных попыток | Простой PIN, физический доступ к устройству |
| Случайная seed-фраза | Перебор практически неосуществим | Утечка через фишинг, вредоносное ПО или резервную копию |
| Слабый пароль зашифрованной копии | Может существенно ускорить подбор | Низкая энтропия и отсутствие надёжного шифрования |
| Скомпрометированный компьютер | Обычно не требуется | Перехват буфера обмена, вредоносные расширения, кража файлов |
| Обновление прошивки или физическая атака | Вторична | Поддельное обновление, анализ побочных каналов, вскрытие корпуса |
Перебор PIN-кода
Локальный подбор PIN-кода имеет смысл только при физическом доступе к карте и отсутствии эффективных ограничений. Современные устройства используют несколько мер: задержку после неудачных попыток, ограничение частоты ввода и, в ряде случаев, очистку данных. Поэтому мощный переборчик не отменяет аппаратную защиту, а лишь повышает расход ресурсов атакующего.
Подбор seed-фразы
Когда seed-фраза выбрана пользователем из предсказуемых слов, связанных с его личностью, безопасность может быть значительно ниже заявленной энтропии. GPU в таком случае ускоряет проверку словаря, но остаётся инструментом, а не причиной уязвимости. Главная причина проблемы — недостаточно случайный процесс создания или небезопасное хранение.
Атака через компьютер пользователя
Если злоумышленник контролирует компьютер, на котором установлено приложение Tangem, он может попытаться перехватить вводимые данные, подменить адрес сайта или получить доступ к резервной копии. Здесь вычислительная мощность GPU обычно не является главным фактором: полезнее оказываются стелс-инструменты, поддельные приложения и социальная инженерия.
Почему количество FLOPS не равно вероятности взлома
Популярные тесты видеокарт часто демонстрируют скорость проверки криптографических вариантов в изолированной лаборатории. Подобные результаты нельзя напрямую переносить на реальный Tangem Wallet: устройство может ограничивать попытки, хранить секреты в аппаратном модуле и проверять подписи в закрытом контуре.
Кроме того, скорость проверки не отражает вероятность успеха. Если защита блокирует тысячу попыток в секунду, вычислительный ресурс не помогает обойти блокировку. Если seed-фраза имеет полную энтропию, даже высокая скорость не сокращает принципиально несопоставимое пространство поиска. Наконец, если атакующий уже имеет удалённое выполнение кода на устройстве пользователя, ему может быть доступнее перехватить секрет напрямую, чем тратить ресурсы на перебор.
Опасные заблуждения
- «GPU моментально взламывает любой аппаратный кошелёк» — неверно: защищённый элемент, локальные ограничения и стойкие ключи не устраняются вычислительным превосходством.
- «Достаточно угадать seed-фразу» — верно лишь для слабых, предсказуемых или скомпрометированных резервных копий; случайные фразы практически не поддаются перебору.
- «PIN-код — главная линия защиты» — неверно: seed-фраза остаётся резервным секретом, поэтому её утечка может поставить под угрозу весь кошелёк.
- «Если карта не подключена к интернету, риска нет» — недостаточно: вредоносное ПО на компьютере, фишинг и физический доступ остаются актуальными.
- «Облачная копия удобнее и безопаснее» — рискованно: постоянная синхронизация увеличивает число потенциальных мест утечки.
Как провести легитимное исследование
Проверка устойчивости собственной системы должна проводиться только на тестовых кошельках и искусственных секретах. Разумный подход предполагает изолированную лабораторию, dummy-данные, отсутствие реальных средств и соблюдение правил обращения с ключами. Результаты такого тестирования полезны для оценки защиты PIN-кода, проверки реакции устройства на множественные неудачные попытки и выявления ошибочных настроек.
Исследование не должно затрагивать чужие карты, seed-фразы или транзакции. Публикация рабочих сценариев атаки на реальные кошельки может привести к финансовому вреду и нарушить закон. Без письменного разрешения владельца даже попытка подбора считается несанкционированным доступом.
Практическая защита Tangem Wallet
1. Считайте seed-фразу главным секретом
Никогда не сохраняйте её в фотографиях, заметках, облачных дисках, мессенджерах или электронных письмах. Не вводите её на сайтах, в чатах и в приложениях, происхождение которых нельзя проверить. Если карта поддерживает использование без ручного ввода seed-фразы, безопаснее оставить этот механизм включённым.
2. Храните резервные копии раздельно
Надёжный процесс предполагает несколько физических носителей, хранящихся в разных местах, без цифровых копий. Важно заранее определить, кто имеет доступ к этим носителям, и не объединять seed-фразу с устройством, предназначенным для повседневного использования.
3. Используйте сложный пароль для зашифрованных копий
Если резервная копия защищена паролем, он должен иметь высокую энтропию и не быть производным от PIN-кода карты. Длинная уникальная парольная фраза, сохраняемая отдельно от кошелька, существенно затрудняет GPU-перебор и фишинговую подмену.
4. Обновляйте приложение и прошивку только из официальных источников
Следуйте инструкциям Tangem, проверяйте домен сайта и цифровую подпись обновлений, если она предусмотрена разработчиком. Не устанавливайте модифицированные прошивки и не открывайте кошелёк через неофициальные программы.
5. Разделяйте повседневную и финансовую среду
Для работы с кошельком желательно использовать отдельный профиль браузера или устройство без сомнительных расширений. Скачивание файлов, открытие ссылок из переписки и установка неизвестных приложений повышают вероятность заражения, даже если seed-фраза никогда не вводилась на заражённом компьютере.
6. Контролируйте подтверждение транзакций
Не подписывайте сообщения, которые не ожидали, особенно если они требуют раскрытия seed-фразы или установки неизвестных разрешений. Для крупных сумм полезно использовать многостороннее управление и разделение полномочий, если такой режим поддерживается выбранной конфигурацией.
7. Подготовьте план реагирования
Если резервная копия была загружена в облако, отправлена через мессенджер или вводилась на подозрительном сайте, нельзя считать кошелёк безопасным. При подтверждённой утечке seed-фразы следует создать новый кошелёк на доверенном устройстве с новыми ключами, перевести средства и прекратить использование старого. Если скомпрометирован только компьютер, необходимо изолировать его, удалить вредоносное ПО, проверить расширения и восстановить приложение из официального источника.
Вывод
GPU-ускорение делает массовый подбор слабых секретов быстрее, но не превращает его в универсальный метод взлома Tangem Wallet. Защита аппаратного кошелька строится на нескольких уровнях: закрытый ключ хранится в карте, PIN-код ограничивается локальными правилами, а seed-фраза должна быть случайной и надёжно изолированной от компьютера атакующего.
Наиболее вероятный сценарий компрометации связан не с колоссальным перебором криптографии, а с утечкой резервного секрета, вредоносным ПО, фишингом или физическим доступом. Поэтому главная стратегия — не искать «более мощную видеокарту», а исключить возможность кражи seed-фразы, использовать устойчивые PIN-коды и пароли, проверять обновления и заранее подготовить безопасную процедуру перевода средств при инциденте.