Перед вами практическое руководство (Maiar私钥冷备份防损指南), цель которого — помочь владельцу кошелька Maiar организовать холодное резервное копирование приватного ключа или seed-фразы так, чтобы исключить безвозвратную потерю доступа. Приватный ключ и seed-фраза дают полный контроль над средствами, поэтому их хранение требует дисциплины, резервирования и регулярной проверки.
Почему потеря приватного ключа критична
В некастодиальном кошельке никто, кроме владельца, не может восстановить доступ. Если приватный ключ утрачен, повреждён, записан с ошибкой или известен постороннему, последствия могут быть необратимыми. Основные риски: потеря физического носителя, повреждение бумаги или электроники, случайное удаление, кража, утечка через облако и мессенджеры, ошибка при ручной записи, а также отсутствие инструкции для наследников или доверенного лица.
Принципы холодного резервного копирования Maiar
- Офлайн-хранение. Ключевая информация не должна храниться в облаке, почте, заметках, галерее, мессенджерах и на постоянно подключённых устройствах.
- Несколько независимых копий. Одна копия — это единая точка отказа. Нужны минимум две, а лучше три копии в разных местах.
- Раздельное хранение. Не держите все копии в одном доме, сейфе или у одного человека.
- Проверка восстановления. Резервная копия считается надёжной только после успешного теста восстановления доступа.
- Минимум людей с доступом. Круг лиц, знающих о месте хранения и порядке доступа, должен быть предельно узким.
- Защита от физических повреждений. Бумага боится влаги и огня, электроника — сбоев, поэтому используйте устойчивые носители и дублирование.
Пошаговый план защиты от потери
- Подготовьте офлайн-среду. Выполняйте запись ключа или seed-фразы на устройстве, не подключённом к интернету, без камер, скриншотов и синхронизации.
- Сделайте эталонную копию. Запишите данные от руки разборчиво либо выгравируйте на металле. Проверьте каждое слово и символ дважды, сверяя с исходником в защищённом офлайн-режиме.
- Создайте 2–3 независимые копии. Например: одна копия в личном сейфе, вторая — в другом географическом месте, третья — у доверенного лица в опечатанном виде.
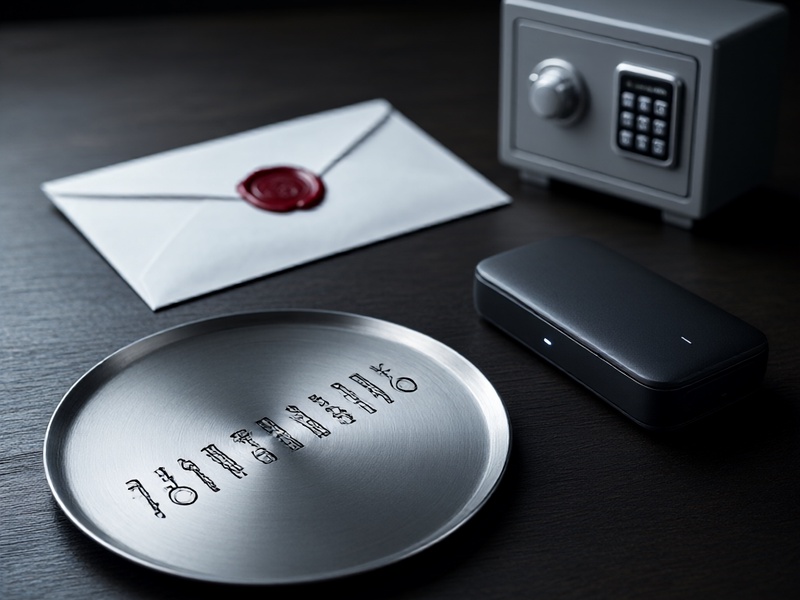
- Защитите физически. Используйте водонепроницаемый контейнер, сейф, металлическую пластину или tamper-evident конверт. На самом носителе не указывайте, что это ключ от криптокошелька.
- Проверьте восстановление. Восстановите доступ на чистом офлайн-устройстве или в отдельном кошельке. Если возможно, сначала протестируйте с небольшой суммой, а не с основным балансом.
- Зафиксируйте регламент. Составьте приватную инструкцию: где лежат копии, как их проверить, кому и при каких условиях разрешён доступ. Не храните эту инструкцию рядом с ключом.
- Настройте аварийный план. Продумайте сценарий наследования или временной нетрудоспособности. Доверенное лицо должно понимать порядок действий, но не получать ключ без необходимости.
Какие носители выбрать
Для холодного резервного копирования лучше сочетать разные типы носителей. Бумажная копия удобна для сверки, но уязвима к воде и огню. Металлическая пластина с гравировкой устойчивее к физическим воздействиям. Зашифрованный USB-накопитель или внешний диск допустимы как дополнительная копия, но не как единственный носитель: электроника может выйти из строя, а шифрование требует отдельно сохранённого пароля. Главное правило — не полагаться на один формат и одно место.
Чего нельзя делать
- Делать скриншоты приватного ключа или seed-фразы.
- Отправлять ключ себе в мессенджер, на почту или в облачные заметки.
- Хранить копию в чехле телефона, кошельке или рядом с устройством доступа.
- Записывать данные неразборчиво, сокращать слова или исправлять без повторной проверки.
- Хранить все копии в одном месте.
- Передавать ключ третьим лицам без крайней необходимости и без продуманного плана.
Регулярное обслуживание резервных копий
Проверяйте состояние носителей не реже одного раза в 6–12 месяцев: нет ли влаги, повреждений, следов вскрытия, коррозии или изменения условий хранения. Раз в год выполняйте тест восстановления на офлайн-устройстве. После смены устройства, переустановки приложения или изменения схемы хранения обновите инструкцию и убедитесь, что все копии по-прежнему актуальны и читаемы.
Действия при подозрении на утечку или потерю
Если есть подозрение, что ключ или seed-фраза могли быть скомпрометированы, не ждите подтверждения. Создайте новый кошелёк, перенесите средства на новый адрес и только после этого считайте старые данные недействительными. Если утрачена одна копия, немедленно проверьте остальные, восстановите резервирование до нужного количества и выясните причину потери. При краже носителя оцените, был ли ключ зашифрован или записан в открытом виде.
Вывод
Холодное резервное копирование приватного ключа Maiar требует не сложных инструментов, а системного подхода: офлайн-запись, несколько независимых копий, физическая защита, проверка восстановления и понятный аварийный план. Такой подход снижает риск безвозвратной потери доступа и помогает сохранять контроль над средствами даже при бытовых авариях, краже или человеческой ошибке.