Seed-фраза Ethereum-кошелька — это фактически мастер-ключ: тот, кто получил 12 или 24 слова, может восстановить доступ к средствам. Поэтому обычная практика «одна бумажная копия в одном месте» создаёт единую точку отказа. Фрагментированное хранение, или пороговое разделение секрета, помогает снизить риск: секрет делится на несколько частей, и для восстановления нужно собрать заранее заданное количество из них. Такой подход не заменяет базовую гигиену безопасности, но делает потерю и кражу заметно менее вероятными.
Что такое фрагментированное хранение seed-фразы
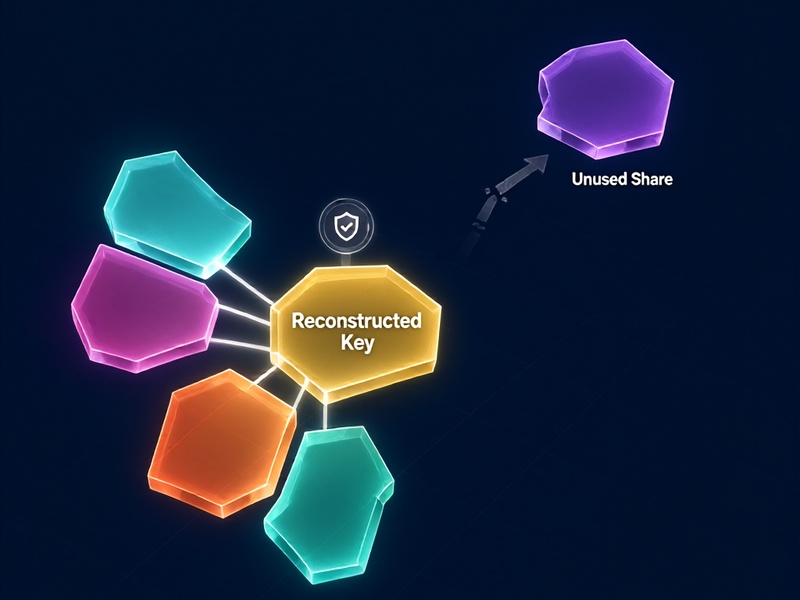
Фрагментированное хранение — это не механическое разрезание списка слов на три части. Если просто разделить 12 слов на группы и хранить их отдельно, потеря любой группы уничтожит возможность восстановления. Правильный подход использует криптографическое разделение секрета, чаще всего схему Шамира или совместимый стандарт SLIP-39.
Ключевые принципы:
- Схема k-of-n: например, 2-из-3 или 3-из-5. Для восстановления нужны любые k частей, а потеря до n-k частей не блокирует доступ.
- BIP39/BIP32: seed-фраза преобразуется в seed и далее в приватные ключи. Если собрать исходную seed-фразу, вы получаете полный контроль над кошельком.
- SLIP-39 — отдельный стандарт пороговых мнемоник. Его не следует путать с BIP39: совместимость зависит от конкретного кошелька и инструмента.
- Мультиподпись и MPC — дополнительные уровни защиты для крупных сумм. Они помогают не только при резервном копировании, но и при проведении транзакций.
Модель угроз: от чего именно защищаемся
Перед выбором схемы полезно определить риски:
- Кража одной копии seed-фразы.
- Потеря бумажного или цифрового носителя.
- Повреждение носителя водой, огнём или временем.
- Ошибка владельца при ручном копировании слов.
- Принуждение или давление со стороны третьих лиц.
- Компрометация устройства, на котором создавался кошелёк.
Пороговая схема уменьшает последствия компрометации одной части, но не спасает от слабой операционной безопасности. Все части по-прежнему являются конфиденциальными: злоумышленник, получивший k частей, сможет восстановить секрет.
Практические схемы защиты Ethereum-кошелька
1. Shamir Secret Sharing и SLIP-39
Для большинства пользователей разумный старт — схема 2-из-3 или 3-из-5. Части нужно хранить в разных местах: например, дома в сейфе, в банковской ячейке и у доверенного лица в запечатанном конверте. Не стоит хранить все части в одном помещении или в одном облачном аккаунте.
Важно: генерируйте части только в офлайн-среде с помощью проверенного open-source инструмента или аппаратного кошелька с поддержкой нужной схемы. Перед перемещением крупных средств обязательно проверьте восстановление на тестовом кошельке.
2. Мультиподпись для крупных сумм
Для значительных активов в Ethereum можно использовать смарт-контрактный кошелёк с мультиподписью, например Safe. Тогда транзакция требует подтверждения нескольких ключей. Это снижает риск единичной компрометации, но добавляет требования к управлению ключами и процедурами.
3. BIP39 passphrase как отдельный фактор
Дополнительная passphrase к BIP39 добавляет слой защиты, однако её нельзя забывать: без неё восстановление исходного кошелька может быть невозможным. Не храните passphrase вместе с частями seed-фразы и не усложняйте схему сверх меры, если не готовы регулярно проверять процедуру восстановления.
4. Бумага, металл и офлайн-документация
Используйте устойчивые к внешним воздействиям носители. Для каждой части указывайте только служебные данные: номер части, порог, дату создания и инструкцию по восстановлению. Сама seed-фраза или приватный ключ не должны попадать в заметки, мессенджеры, фотографии и облачные сервисы.
Пошаговый план внедрения
- Подготовьте офлайн-среду: чистое устройство, отключённая сеть, отсутствие камер и микрофонов рядом с секретом.
- Создайте или проверьте исходную резервную копию seed-фразы. Убедитесь, что все слова записаны без ошибок и в правильном порядке.
- Выберите схему k-of-n с запасом: например, 2-из-3 для личного использования или 3-из-5 для более сложного сценария.
- Сгенерируйте части с помощью проверенного инструмента. Не используйте случайные онлайн-генераторы и сомнительные расширения для браузера.
- Промаркируйте части так, чтобы было понятно, сколько частей нужно для восстановления, но без раскрытия полного секрета.
- Разместите части в разных физических локациях с разными рисками доступа.
- Проверьте восстановление на отдельном тестовом кошельке с небольшой суммой. Убедитесь, что процедура понятна и выполнима без спешки.
- Составьте офлайн-инструкцию для себя или доверенного лица. Не храните её рядом со всеми частями секрета.
Особенности Ethereum-кошельков
MetaMask, MyEtherWallet, Ledger и другие кошельки могут по-разному работать с seed-фразами и импортом. Перед использованием пороговой схемы проверьте, каким именно способом вы будете восстанавливать доступ: через BIP39-мнемонику, приватный ключ, аппаратный кошелёк или смарт-контрактный кошелёк.
Практические рекомендации:
- Держите горячий кошелёк для небольших сумм, а основной капитал храните в холодном контуре.
- Не вводите seed-фразу на сайтах, в чатах поддержки и по просьбе «проверки кошелька».
- Для аппаратных кошельков заранее уточните поддержку SLIP-39 и порядок восстановления.
- Тестируйте импорт в новой чистой среде, а не в основном профиле браузера.
- Для крупных сумм комбинируйте пороговое резервное копирование с мультиподписью.
Если часть фрагментов утрачена
Если у вас осталось меньше k частей, восстановить секрет криптографически невозможно. Не пытайтесь «подобрать» части через непроверенные онлайн-сервисы. При частично сохранившейся информации о seed-фразе можно использовать офлайн-методы: словари, проверку контрольных сумм и инструменты вроде btcrecover, HashCat или Pywallet — но только для собственного кошелька и в изолированной среде.
Если ситуация сложная, сверьтесь с офлайн-чек-листами по восстановлению криптокошельков и материалами раздела /. Главное правило: не передавайте seed-фразу, приватные ключи или части секрета третьим лицам и не загружайте их на сомнительные сайты.
Частые ошибки
- Делить 12 или 24 слова на равные группы и считать это пороговой схемой.
- Хранить все части в одном сейфе или у одного человека.
- Делать фотографии частей и синхронизировать их с облаком.
- Забывать passphrase или не фиксировать порядок восстановления.
- Не проверять восстановление до перемещения крупных средств.
- Использовать неизвестные генераторы частей и браузерные расширения.
- Слишком подробно подписывать части, раскрывая лишнюю информацию.
Краткий чек-лист
- Выбрана схема k-of-n с запасом.
- Части созданы офлайн и проверены на тестовом кошельке.
- Каждая часть хранится отдельно и защищена от повреждения.
- Нет цифровых копий seed-фразы и частей в облаке.
- Есть понятная офлайн-инструкция по восстановлению.
- Для крупных сумм рассмотрена мультиподпись.
- Регулярно проверяется доступность и читаемость носителей.
Заключение
Фрагментированное хранение повышает безопасность Ethereum-кошелька за счёт устранения единой точки отказа. Но оно требует дисциплины: правильной схемы k-of-n, офлайн-генерации, раздельного хранения частей и обязательной проверки восстановления. Начинайте с простой и понятной схемы, тестируйте её на небольших суммах и только затем переносите значимые активы. Если часть данных утрачена, действуйте спокойно и офлайн, используя проверенные материалы по восстановлению криптокошельков.