Многие владельцы криптовалют сталкиваются с ситуацией, когда доступ к кошельку Parity оказывается потерян: забыт пароль от keystore-файла, частично стерлась из памяти мнемоническая фраза, или резервная копия повреждена. В таких случаях офлайн-словарная атака становится одним из самых эффективных и безопасных методов возврата доступа к активам. В нашем руководстве мы разбираем все тонкости этого процесса, опираясь на стандарты восстановления криптокошельков и проверенные практики работы с открытыми инструментами.
Когда оправдано использование офлайн-словарной атаки для восстановления Parity
Словарная атака подразумевает перебор заранее собранного списка возможных вариантов (паролей или слов мнемонической фразы) до нахождения совпадения. Офлайн-формат означает, что все операции проводятся без подключения к интернету, что исключает риск утечки приватных данных. Этот метод подходит в следующих случаях:
- Вы частично помните пароль от кошелька Parity: знаете его основу, вариации написания, используемые символы или цифры, но не можете вспомнить точную комбинацию.
- У вас есть частично сохраненная seed-фраза (12 или 24 слова по стандарту BIP39): вы уверены в большей части слов, но несколько позиций забыли или записали неразборчиво.
- У вас есть рабочий keystore-файл кошелька Parity, но пароль к нему утерян, и вы можете составить персональный список возможных паролей.
Если вы не помните вообще никаких деталей пароля или мнемонической фразы, словарная атака будет неэффективна из-за слишком большого количества вариантов для перебора.
Подготовка к атаке: правила безопасности и необходимые материалы
Безопасность — главный приоритет при работе с приватными данными криптовалютных кошельков. Перед началом работ убедитесь, что вы выполнили все следующие требования:
- Офлайн-устройство: Используйте отдельный компьютер, который вы полностью отключаете от интернета (в том числе от Wi-Fi, Bluetooth и любых беспроводных сетей). Идеальный вариант — чистая операционная система, установленная специально для восстановления, без лишних программ и потенциально опасного ПО.
- Персональный словарь: Составьте список всех возможных вариантов пароля или забытых слов мнемонической фразы, основываясь на ваших привычках, используемых комбинациях, воспоминаниях о создаваемом пароле. Чем точнее и короче словарь, тем выше шанс успешного восстановления за разумное время.
- Проверенные инструменты: Скачайте открытые утилиты для восстановления (например, btcrecover или HashCat) только из официальных открытых репозиториев, проверьте их хэш-суммы перед переносом на офлайн-устройство. Это исключает риск использования вредоносных версий программ.
- Контрольные данные: Подготовьте публичный адрес вашего кошелька Parity — он понадобится для проверки правильности найденной комбинации seed-фразы и не представляет риска для безопасности активов.
Пошаговое руководство по офлайн-словарной атаке на кошелек Parity
Процесс восстановления отличается в зависимости от того, что именно вы пытаетесь вернуть: пароль по keystore-файлу или частично утерянную мнемоническую фразу.
Сценарий 1: Восстановление пароля по keystore-файлу
Keystore-файл Parity имеет стандартный для Ethereum-кошельков JSON-формат, поэтому для его восстановления подходят любые проверенные утилиты для подбора паролей к ethereum-кошелькам.
- Перенесите keystore-файл и подготовленный словарь паролей на офлайн-компьютер (например, с помощью чистой флеш-карты, которую вы потом отформатируете).
- Запустите портативную версию выбранной утилиты (рекомендуем btcrecover — она специально адаптирована для восстановления доступа к криптовалютным кошелькам).
- Укажите в настройках утилиты путь к keystore-файлу Parity и файлу с вашим персональным словарем.
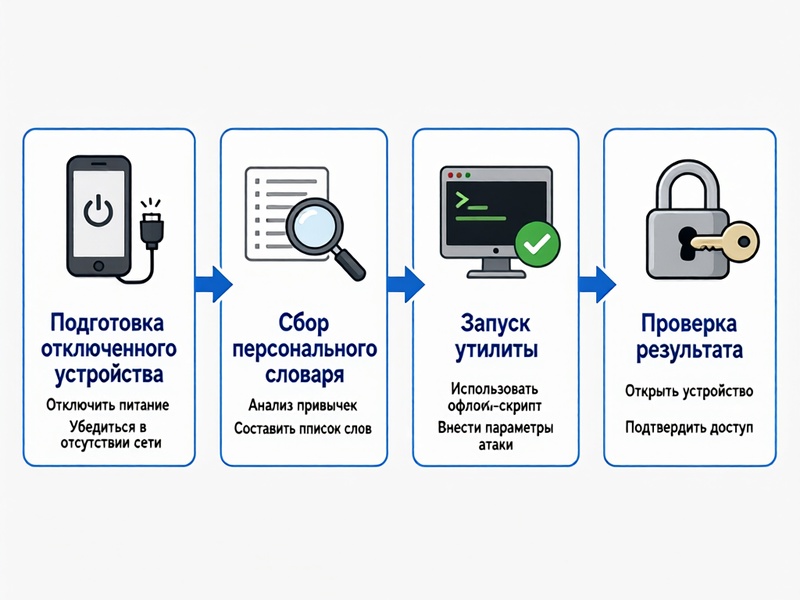
- Дождитесь окончания перебора. Если в словаре есть правильный вариант пароля, утилита выведет его на экран.
- Сразу после успешного восстановления перенесите активы в новый кошелек с надежным паролем или сделайте обновленную резервную копию данных.
Сценарий 2: Восстановление частично утерянной seed-фразы
Если вы помните большую часть слов мнемонической фразы по стандарту BIP39, но несколько позиций забыли, словарная атака позволит перебрать все возможные комбинации из допустимых слов (всего в официальном списке BIP39 2048 единиц).
- Составьте для каждой забытой позиции список возможных слов из списка BIP39, основываясь на ваших воспоминаниях (например, первая буква, тема слова, длина).
- Перенесите список известных слов и варианты для неизвестных позиций на офлайн-компьютер.
- Используйте утилиту для восстановления BIP39-мнемонических фраз (например, функцию восстановления seed-фраз в btcrecover), указав известные позиции и списки вариантов для неизвестных.
- Укажите публичный адрес вашего кошелька Parity, чтобы утилита автоматически проверяла каждую комбинацию на соответствие вашему адресу.
- После нахождения правильной комбинации немедленно запишите мнемоническую фразу в нескольких копиях и убедитесь в правильности доступа к кошельку.
Распространенные ошибки и способы их предотвращения
Многие пользователи допускают ошибки, которые либо снижают эффективность словарной атаки, либо создают риск потери активов. Разберем самые частые из них:
- Проведение атаки на подключенном к интернету устройстве: Это самая опасная ошибка — вредоносное ПО может украсть ваш keystore-файл, пароль или мнемоническую фразу, и вы потеряете все активы. Всегда работайте только в офлайн-режиме.
- Использование универсальных словарей с миллионами паролей: Универсальные словари имеют крайне низкую эффективность, так как пароли большинства пользователей связаны с их личными привычками. Персональный словарь из нескольких сотен или тысяч вариантов работает в разы лучше.
- Скачивание инструментов из непроверенных источников: Вредоносные версии утилит для восстановления могут не только не помочь вернуть доступ, но и украсть данные при последующем подключении устройства к интернету. Всегда проверяйте хэш-суммы программ.
- Отсутствие резервного копирования после восстановления: Если вы восстановили доступ, но не сделали несколько надежных копий пароля и мнемонической фразы, вы рискуете снова столкнуться с той же проблемой. Используйте стратегию множественного резервного копирования и фрагментного хранения данных.
Основные выводы
- Офлайн-словарная атака — эффективный и безопасный метод восстановления доступа к кошельку Parity при наличии частичных воспоминаний о пароле или мнемонической фразе.
- Ключевое правило безопасности — все операции проводятся на отключенном от интернета устройстве с использованием проверенных открытых утилит.
- Эффективность перебора напрямую зависит от качества персонального словаря: чем точнее вы вспомните детали утерянных данных, тем быстрее получите доступ к активам.
Если вы столкнулись с трудностями при восстановлении кошелька Parity или у вас возникли проблемы с доступом к другим криптовалютным кошелькам (Bitcoin, Ethereum, аппаратным кошелькам Ledger, Trezor, программным кошелькам MetaMask, Electrum), на нашем ресурсе вы найдете полный спектр проверенных руководств по восстановлению криптокошельков — от простых базовых проверок до продвинутых сценариев с использованием специализированных скриптов. Мы также делимся эффективными стратегиями резервного копирования и хранения приватных данных, чтобы минимизировать риск безвозвратной потери ваших криптовалютных активов.